di Flavio De Septis
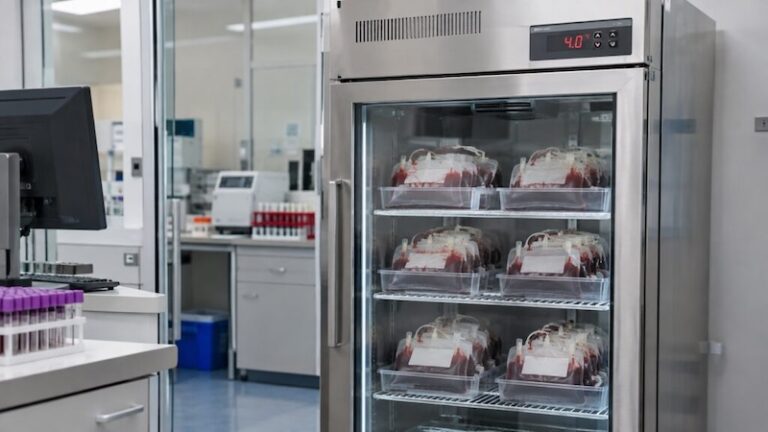
Nella notte tra il 1° e il 2 novembre qualcuno ha preso il controllo delle celle frigorifere di tre siti dell’Établissement français du sang e ha ordinato loro di scaldarsi. Nessuna sacca è andata persa, ma il bersaglio segna un salto di qualità: non più dati, ma riserve sanitarie fisiche.
Cosa è successo
L’Établissement français du sang (EFS), l’ente pubblico che gestisce raccolta e distribuzione di sangue, plasma e piastrine in Francia, ha confermato il 3 novembre un “incidente di cybersicurezza” che ha colpito i sistemi di supervisione e pilotaggio delle celle frigorifere in tre sedi regionali. Tra queste c’è Besançon, in Borgogna-Franca Contea. Il Ministero della Salute ha confermato la vicenda il giorno successivo, dopo che la notizia era stata rivelata dal Canard enchaîné e ripresa in Italia dal manifesto.
Gli attaccanti non sono entrati nella rete dell’EFS. Hanno colpito Coolworld, il fornitore che si occupa della manutenzione delle celle e che le gestisce da remoto tramite propri apparati di controllo. Da lì hanno modificato i parametri di funzionamento: soglie di temperatura e di sbrinamento portate a valori altissimi. Secondo il Canard enchaîné, celle normalmente mantenute a −30 °C sarebbero state programmate per raggiungere 110 °C.
In quelle celle si conservano plasma congelato destinato alla trasfusione, plasma impiegato per produrre farmaci emoderivati e campioni dei donatori utilizzati per l’emovigilanza. A evitare il danno è stato un tecnico reperibile che, durante la notte, ha notato la risalita delle temperature: le sacche sono state spostate o messe in sicurezza in tempo. L’EFS dichiara nessuna perdita di prodotti e nessun impatto sanitario, e ha rafforzato il monitoraggio termico su tutte le proprie celle.
Non un caso isolato
L’attacco all’EFS arriva in coda a una campagna che da settimane colpisce la catena del freddo in Europa. Nella notte tra l’11 e il 12 ottobre centinaia di supermercati francesi, tra cui punti vendita Intermarché e Coopérative U, hanno visto banchi frigo e celle forzati da remoto in sbrinamento o in riscaldamento. Anche in quel caso il vettore indicato è stato un fornitore di servizi di gestione degli impianti frigoriferi.
Il 2 novembre, la stessa notte dell’attacco all’EFS, l’ondata ha raggiunto altri Paesi: in Belgio una quarantina di negozi Delhaize, una quindicina di Carrefour e alcuni Spar, con frigoriferi impostati fino a 70 °C e merce distrutta per centinaia di migliaia di euro; e poi Svezia, Irlanda, Finlandia, Estonia e Lussemburgo, oltre a un negozio IKEA a Mons. Molti degli impianti coinvolti nei supermercati montano centraline di monitoraggio Danfoss, marca già finita nel mirino nel 2022, quando i controller di 16 supermercati russi vennero manomessi. Ad oggi nessun gruppo ha rivendicato gli attacchi e non c’è un’attribuzione ufficiale.
La coincidenza temporale e il modus operandi identico, ossia passare dal fornitore di telemanutenzione per alterare i setpoint, suggeriscono una regia comune o quantomeno lo sfruttamento della stessa classe di vulnerabilità. È però un’ipotesi da confermare con le indagini.
Perché è un salto di qualità
Finora la sanità francese è stata colpita soprattutto da ransomware e furti di dati: ospedali paralizzati, milioni di cartelle esposte. Qui l’obiettivo è diverso. Non si cifra né si esfiltra nulla: si agisce sul mondo fisico, con l’intento evidente di distruggere beni che non si possono ricomprare in un giorno. Il plasma è una risorsa scarsa, frutto di donazioni volontarie, e una sua perdita massiva avrebbe avuto conseguenze dirette sulla disponibilità di trasfusioni e di farmaci salvavita.
È la logica tipica degli attacchi agli ambienti OT (Operational Technology): l’effetto non si misura in gigabyte ma in danni materiali, e la finestra per reagire è quella che separa −30 °C dalla temperatura di scongelamento.
Prove generali: dai bersagli facili a quelli strategici
Leggere questi episodi uno alla volta sarebbe un errore. Gli attacchi informatici di questo tipo non nascono quasi mai isolati: fanno parte di campagne pianificate, che procedono per fasi e alzano progressivamente il tiro. Prima si colpiscono bersagli facili e numerosi, poi, una volta affinata la tecnica, si passa a obiettivi strategici.
La sequenza delle ultime settimane segue proprio questo schema. A ottobre sono stati colpiti i supermercati francesi: bersagli diffusi, poco protetti, con danni solo economici. Il 2 novembre l’ondata si è estesa a mezza Europa, e nella stessa notte è arrivata alle celle di un ente sanitario nazionale che custodisce plasma e campioni biologici. Il metodo è rimasto identico, mentre il valore del bersaglio è salito di grado.
Non è una lettura nuova. La sicurezza informatica descrive questa progressione con modelli consolidati. La Cyber Kill Chain di Lockheed Martin scompone un attacco in fasi successive: ricognizione, preparazione dell’arma, consegna, sfruttamento, installazione, comando e controllo, azione sull’obiettivo. Il framework MITRE ATT&CK for ICS, dedicato ai sistemi industriali, cataloga tattiche e tecniche usate contro gli impianti, dalla scoperta dei dispositivi esposti alla manipolazione dei parametri di controllo, la stessa tecnica vista in Francia. In questa chiave, i supermercati possono aver funzionato da banco di prova per la ricognizione e per verificare quanto in fretta reagiscono i fornitori e le vittime.
La storia recente offre precedenti noti. L’Ucraina è stata per anni il laboratorio degli attacchi alle reti elettriche, con i blackout del 2015 e del 2016 provocati da BlackEnergy e Industroyer, prima che quelle tecniche diventassero una minaccia per le infrastrutture di tutto il mondo. Più di recente le agenzie statunitensi hanno descritto la campagna Volt Typhoon come un “preposizionamento” silenzioso nelle reti critiche, da attivare al momento opportuno. E i controller frigoriferi manomessi nei supermercati russi nel 2022 mostrano che questa classe di dispositivi è nel radar degli attaccanti da tempo.
Al momento nessuno ha rivendicato gli attacchi e non esiste un’attribuzione ufficiale: non è possibile dire se dietro ci sia un gruppo criminale, un attore statale o una combinazione dei due. Lo schema però è riconoscibile, e impone di trattare ogni incidente “minore” come un possibile segnale anticipatore di quello successivo. Per chi difende infrastrutture critiche, significa condividere rapidamente indicatori e tecniche osservate, attraverso i CERT nazionali e i canali settoriali, senza aspettare di essere il prossimo nome della lista.
Il vero punto debole: il fornitore e la centralina dimenticata
Il caso EFS è da manuale di sicurezza della supply chain. La centralina che governa la cella frigorifera di solito non appartiene al perimetro IT dell’organizzazione: la installa e la gestisce un terzo, spesso con accesso remoto permanente via internet, credenziali condivise tra molti clienti e firmware che nessuno aggiorna. Compromettere un solo account di telemanutenzione permette di colpire decine o centinaia di siti con un’unica operazione. Era già successo, in forma diversa, con il caso Target del 2013, quando gli attaccanti entrarono usando le credenziali di un fornitore di climatizzazione.
Per un ente sanitario soggetto alla direttiva NIS2, la sicurezza della catena di fornitura non è un’opzione ma un obbligo esplicito. Episodi come questo mostrano che tra i fornitori critici vanno inclusi anche quelli che gestiscono impianti, frigoriferi, HVAC, gruppi di continuità e building automation.
Cosa dovrebbero fare subito strutture sanitarie e aziende della catena del freddo
- Censire gli apparati OT gestiti da terzi: centraline frigo, sensori di temperatura, BMS. Se non sono nell’inventario, non sono protetti.
- Verificare l’esposizione su internet delle interfacce di controllo e chiudere ogni accesso diretto non indispensabile.
- Imporre al fornitore accessi remoti nominativi, con autenticazione a più fattori, tracciati e attivabili solo su richiesta, oltre a credenziali uniche per cliente.
- Aggiornare il firmware delle centraline ed eliminare le password di default.
- Separare la rete degli impianti da quella IT e dal resto di internet.
- Introdurre un controllo indipendente: allarmi di temperatura su un canale separato dal sistema che li comanda, limiti di setpoint impostati fisicamente non oltrepassabili da remoto, reperibilità h24 con procedure di trasferimento rapido dei prodotti.
- Inserire questi scenari nei piani di continuità operativa e nei contratti di fornitura, con obblighi di notifica degli incidenti.
A salvare il plasma francese, in fondo, è stato un tecnico sveglio alle tre di notte. È un’ottima notizia, ma non può essere una strategia di difesa.
E in Italia?
Il sistema trasfusionale italiano, come quello di molti Paesi europei, utilizza celle frigorifere e congelatori monitorati da remoto e spesso mantenuti da ditte esterne. Non risultano incidenti analoghi nel nostro Paese, ma la campagna in corso ha già toccato almeno otto Stati europei in poche settimane. È il momento giusto perché strutture trasfusionali, ospedali, aziende farmaceutiche e logistica del freddo verifichino chi può cambiare, da remoto, la temperatura dei loro frigoriferi.
Cosa possono fare i cittadini
Un attacco di questo tipo non mette a rischio chi riceve una trasfusione. Ogni sacca è tracciata, e un prodotto conservato fuori temperatura viene scartato prima dell’uso. Il problema, semmai, è la disponibilità: se le scorte vengono distrutte, servono nuove donazioni per ricostituirle. Per questo il contributo più utile dei cittadini è semplice.
- Continuare a donare, con regolarità. La migliore difesa contro la perdita improvvisa delle scorte è avere riserve ampie e distribuite su più centri. Chi è idoneo può prenotare presso il proprio servizio trasfusionale o un’associazione di donatori.
- Non farsi spaventare dalle notizie. Il sistema ha funzionato: l’anomalia è stata rilevata e nessun prodotto è arrivato ai pazienti. Diffidare di allarmi sui social che parlano di sangue “contaminato” o di trasfusioni pericolose.
- Attenzione alle truffe a tema. Dopo casi mediatici come questo spuntano spesso falsi SMS ed e-mail che chiedono dati personali o pagamenti per “donazioni urgenti” o “verifiche sulla propria donazione”. Gli enti trasfusionali non chiedono mai coordinate bancarie o password: in caso di dubbio, contattare direttamente il centro.
- Proteggere anche i dispositivi di casa. Termostati, telecamere, frigoriferi e caldaie connessi sono la versione domestica delle centraline colpite in Francia. Cambiare le password di fabbrica, aggiornare il firmware, disattivare l’accesso remoto quando non serve: sono gli stessi principi che avrebbero reso più difficile l’attacco.
Conclusione
L’attacco alle celle frigorifere dell’EFS si è chiuso senza danni, ma lascia una lezione che va oltre la Francia e oltre la sanità. La sicurezza informatica non riguarda più solo server, e-mail e banche dati. Riguarda ogni oggetto connesso che controlla qualcosa di fisico: un frigorifero, una caldaia, una pompa, una porta. Spesso questi oggetti sono gestiti da fornitori esterni, restano fuori dagli inventari e da anni nessuno li aggiorna.
La campagna contro la catena del freddo europea mostra quanto sia facile, per chi attacca, sfruttare questo punto cieco: basta un accesso di telemanutenzione per colpire centinaia di siti in una notte. Mostra anche che la risposta non può essere affidata alla fortuna o al singolo tecnico di turno. Servono inventari completi, contratti che impongano ai fornitori standard di sicurezza verificabili, controlli indipendenti sui parametri critici e una cultura che consideri l’OT parte integrante del perimetro da difendere.
Per le istituzioni è un banco di prova dell’applicazione concreta di NIS2. Per le imprese è un invito a guardare oltre l’IT. Per i cittadini è un promemoria: la resilienza di un servizio essenziale come quello trasfusionale si costruisce anche con un gesto semplice, la donazione. Questa volta è andata bene. Il prossimo bersaglio potrebbe non avere un tecnico sveglio alle tre di notte.
Questi attacchi dimostrano che la cybersicurezza è parte essenziale del nostro sistema produttivo e delle sue filiere per cui bisogna arrivare al più presto ad un coordinamento più efficace della rete di sicurezza con capacità di prevenzione e risposte più efficienti. Anche questo significa lavorare per la difesa dei cittadini e del nostro Sistema Paese ed europeo
Precedente articolo :
Frigoriferi sotto attacco: l’ondata hacker sui supermercati europei arriva in Italia