di Flavio De Septis
Cybersicurezza · Infrastrutture critiche
Nella notte tra l’1 e il 2 novembre gli impianti di refrigerazione di supermercati e aziende alimentari in otto Paesi europei sono stati manomessi da remoto. Colpita anche l’Italia: banchi frigo Coop in Sicilia, un’azienda di ristorazione collettiva in Toscana e un produttore di surgelati in Emilia-Romagna. Oggi vertice a Palazzo Chigi.
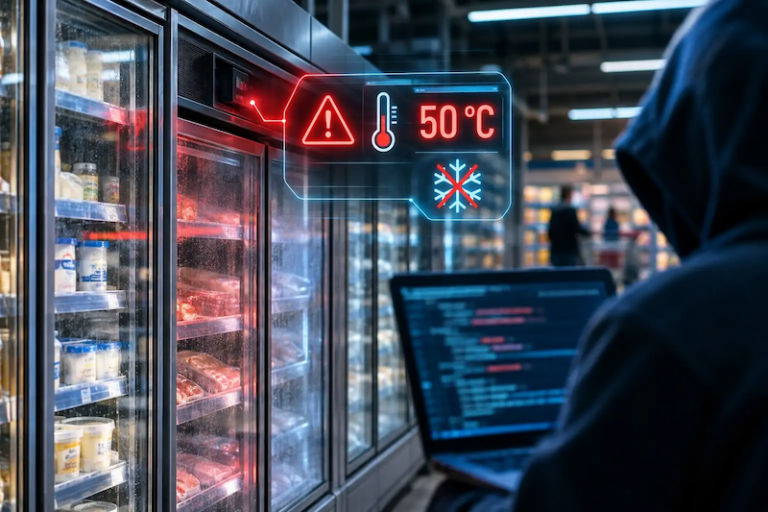
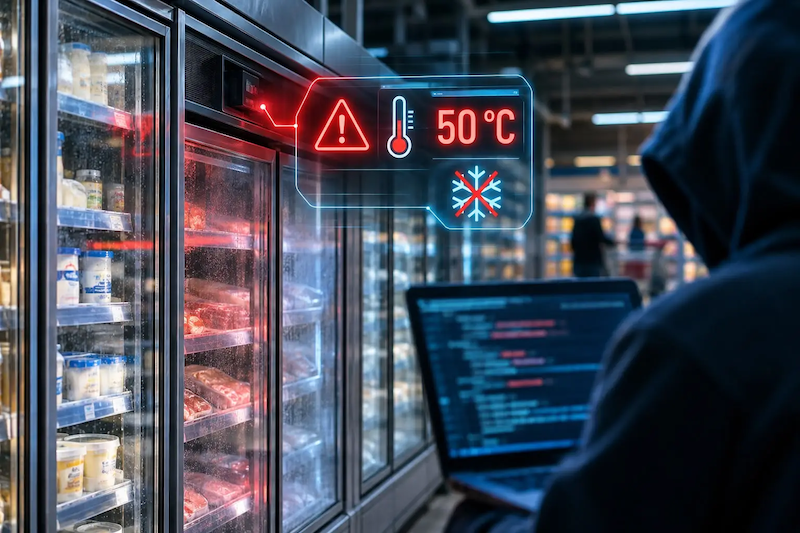
Freezer trasformati in forni, merce da buttare, scaffali vuoti all’apertura dei negozi. È lo scenario che lunedì mattina si sono trovati davanti gli addetti di decine di punti vendita da Stoccolma a Catania. Non un guasto, ma un’azione coordinata: qualcuno ha preso il controllo delle centraline che regolano la temperatura e ha avviato lo sbrinamento forzato, portando i banchi fino a 50 °C.
A tre settimane dall’attacco che aveva messo in ginocchio centinaia di supermercati francesi, l’ondata si è allargata al resto d’Europa. E per la prima volta tocca il nostro Paese.
I casi italiani: Sicilia, Toscana, Emilia-Romagna
In Sicilia l’attacco è scattato alle 4 del mattino di lunedì 2 novembre. Giuseppe Spadaro, direttore generale del gruppo Radenza, che gestisce punti vendita a marchio Coop sull’isola, ha confermato attacchi ai sistemi di refrigerazione dei banchi in almeno quattro negozi: tre a Catania e uno a Palermo. I parametri di temperatura sono stati modificati, con surriscaldamento dei banchi e alimenti da eliminare. Secondo Spadaro il problema è stato circoscritto e sono stati attivati i protocolli con l’Agenzia per la cybersicurezza nazionale.
Il conteggio non è ancora definitivo: Adnkronos parla di sei punti vendita colpiti, Quotidiano Nazionale di dodici tra Catania, Palermo e Ragusa. Coop Italia ha precisato che l’episodio riguarda esclusivamente un gestore in franchising.
Fuori dalla grande distribuzione, l’ACN ha ricevuto una notifica di incidente ai sensi della normativa NIS da un’azienda toscana della ristorazione collettiva. Ha inoltre rilevato, prima ancora di una notifica, un attacco a un’impresa emiliana che produce surgelati. Il dato è significativo: il bersaglio non è solo lo scaffale, ma l’intera catena del freddo. La Polizia postale sta ricostruendo la provenienza delle intrusioni e gli eventuali collegamenti con gli altri Paesi.
Otto Paesi nella stessa notte
Oltre all’Italia, anomalie sono state segnalate in Belgio, Lussemburgo, Svezia, Paesi Bassi, Irlanda, Estonia e Finlandia, con epicentro tra Belgio e Lussemburgo.
• Belgio: Delhaize, Carrefour, Intermarché e Spar hanno segnalato incidenti in decine di negozi, nelle Fiandre e in Vallonia. La procura federale ha aperto un’indagine.
• Svezia: il gruppo ICA ha trovato più impianti impostati a 50 °C; colpita anche Coop.
• Irlanda: emergenza in 13 supermercati della catena SuperValu.
• Paesi Bassi: secondo l’emittente NOS, almeno 17 piccoli esercizi locali coinvolti.
• Estonia: secondo la tv pubblica ERR, accesso al sistema di controllo di una grande catena e freezer portato a 50 °C.
Nessuno ha rivendicato gli attacchi e non risultano richieste di riscatto.
Il precedente francese
Lo schema ricalca quello della notte tra l’11 e il 12 ottobre in Francia. Lì il ministro dell’Economia Roland Lescure ha indicato in circa 700 i supermercati colpiti, su un totale di circa 10.000. Tra le insegne Intermarché, Coopérative U, E.Leclerc, Carrefour (80 negozi) e Monoprix (circa il 5% della rete). In alcuni punti vendita si sono sviluppati incendi e le perdite sono stimate in diversi milioni di euro. La procura di Parigi ha aperto un’inchiesta.
C’era stato anche un segnale precedente: a fine agosto le agenzie militari statunitensi avevano indagato su guasti ravvicinati agli impianti frigoriferi degli spacci delle basi USA.
Come funziona l’attacco
Gli aggressori non hanno spento i frigoriferi: hanno usato contro di loro una funzione normale. Lo sbrinamento automatico serve a evitare la formazione di ghiaccio; avviato a distanza e mantenuto per ore, con il setpoint alzato, trasforma un banco frigo in un forno.
In Francia nel mirino erano le centraline di supervisione della danese Danfoss, in particolare i modelli AK-SM800 e AK-SC355. L’azienda ha spiegato che gran parte dei sistemi colpiti erano prodotti datati, senza più aggiornamenti di sicurezza, e che da tempo raccomandava ai clienti di sostituirli. L’agenzia francese per la cybersicurezza ha segnalato compromissioni anche sui moduli di controllo remoto della statunitense Copeland. Ad agosto la società Claroty aveva già pubblicato vulnerabilità su Danfoss AK-SM 800A e Copeland XWeb Pro.
Resta aperto come sia avvenuto l’accesso iniziale. L’ipotesi più accreditata è la più banale: interfacce web esposte su Internet, firmware obsoleti, credenziali deboli e canali di teleassistenza delle ditte di manutenzione non protetti. Per l’Italia, secondo Open, è possibile che i punti vendita violati non avessero completato l’aggiornamento richiesto da Danfoss.
La risposta delle istituzioni
Oggi, martedì 3 novembre, alle 11.30 il sottosegretario alla Presidenza del Consiglio Alfredo Mantovano coordina a Palazzo Chigi una riunione con il direttore dell’ACN, Andrea Quacivi, e i direttori delle agenzie di intelligence. Obiettivo: valutare la portata della minaccia e coordinare le contromisure.
Si muove anche il Copasir, che chiederà informazioni al governo: in calendario l’audizione del direttore dell’AISI Bruno Valensise e, mercoledì, quella del direttore dell’ACN.
L’allerta italiana non nasce oggi. Già il 13 ottobre, dopo i fatti francesi, l’ACN aveva diffuso un bollettino con misure urgenti per supermercati e gestori degli impianti. Ora l’Agenzia richiama GDO, logistica alimentare, refrigerazione industriale e ditte di manutenzione ad applicarle, e ha intensificato il monitoraggio.
A livello europeo, l’ondata sarà discussa mercoledì dai commissari UE. Il commissario all’Agricoltura Christophe Hansen ha detto che Bruxelles prende la minaccia sul serio, pur senza rischi immediati per la sicurezza alimentare.
L’analisi: la catena del freddo è un’infrastruttura critica
Questi attacchi non rubano dati e non chiedono riscatti. Producono un danno fisico, economico e psicologico: cibo da distruggere, perdite milionarie, la percezione che anche la spesa quotidiana sia vulnerabile. È la logica della minaccia ibrida, che colpisce dove l’impatto sociale è alto e il costo per l’attaccante è basso.
Il problema di fondo è la tecnologia operativa (OT). Impianti nati isolati sono stati collegati alla rete per il monitoraggio e la teleassistenza, spesso senza ripensarne la sicurezza. Centraline fuori supporto restano in servizio per anni, gestite da manutentori esterni con accessi remoti condivisi. Un solo fornitore vulnerabile basta a esporre centinaia di negozi in più Paesi.
Le ipotesi sugli autori restano aperte: alcuni analisti parlano di gruppi poco sofisticati che sfruttano sistemi esposti, altri sottolineano il livello di coordinamento tra Paesi. Ciò che conta, per le aziende, è che le difese necessarie sono note.
Cosa fare subito
1. Verificare che le interfacce di controllo degli impianti frigoriferi e di teleassistenza non siano raggiungibili da Internet.
2. Censire le centraline in uso e aggiornare il firmware o sostituire i modelli fuori supporto.
3. Cambiare le credenziali predefinite e attivare l’autenticazione forte sugli accessi remoti.
4. Consentire l’accesso dei manutentori solo tramite VPN o jump host, con utenze nominative e registrazione delle sessioni.
5. Segmentare la rete OT da quella aziendale e monitorare i cambi di setpoint e gli sbrinamenti fuori orario.
6. Predisporre allarmi di temperatura indipendenti e una procedura manuale di ripristino.
7. Segnalare ogni incidente al CSIRT Italia tramite il portale dell’ACN, come previsto per i soggetti NIS.
Conclusione
L’ondata di questi giorni segna un cambio di passo. Per anni la sicurezza informatica nella grande distribuzione ha significato proteggere casse, pagamenti e dati dei clienti. Ora il bersaglio è il funzionamento fisico del negozio, e il danno si misura in tonnellate di cibo buttato.
Quello che è successo dimostra chiaramente che è necessario acquisire una mentalità nuova nella gestione dei rischi relativi alle infrastrutture critiche tanto più quando queste sono connesse alla rete e attivare tutte le precauzioni necessarie sul piano della cybersicurezza.
Non servono armi sofisticate per colpire la catena del freddo: bastano centraline dimenticate, accessi remoti lasciati aperti e fornitori senza controlli. È questo il punto su cui si giocherà la risposta, più ancora che sull’identità degli autori. Una rivendicazione può arrivare o no; le porte d’ingresso, invece, sono già note.
Il vertice di Palazzo Chigi e le audizioni al Copasir diranno quanto la minaccia sia estesa in Italia. Ma la prima linea di difesa è nelle mani delle aziende: censire gli impianti, chiudere le esposizioni, governare i manutentori. Chi non lo fa oggi rischia di scoprirlo domattina, all’apertura del negozio, davanti a un banco frigo a 50 gradi