di Flavio De Septis
Dalla serata di giovedì 12 novembre la posta di Microsoft 365 è in tilt in almeno 74 Paesi. Coinvolti Teams, Copilot e perfino gli strumenti di sicurezza. Redmond esclude attività malevole e punta il dito su un cambio di configurazione di rete. Ma la vera lezione riguarda la dipendenza di aziende e istituzioni da un unico fornitore cloud.
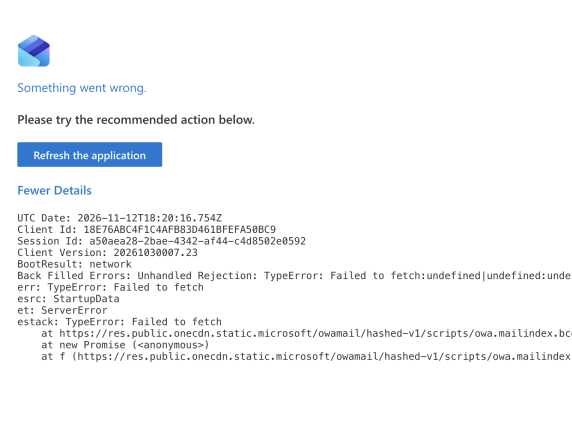
Una schermata con la scritta «Something went wrong» e una casella di posta che non si apre. È l’immagine che da giovedì sera accompagna milioni di utenti in tutto il mondo, da New York a Milano, da Parigi a Tokyo. Il disservizio che ha colpito Microsoft Outlook e buona parte dell’ecosistema Microsoft 365 ha superato, a mezzogiorno di venerdì 13 novembre, le 16 ore, e il ripristino procede ancora a singhiozzo.
Come è iniziato
I primi segnali sono arrivati nel pomeriggio di giovedì, ora italiana, quando la messaggistica di Teams ha smesso di funzionare in Nord e Sud America per circa un’ora. Poco prima delle 19 Microsoft ha aperto un incidente (codice EX1550543) per problemi di accesso alle caselle Exchange Online nelle Americhe, salvo poi ammettere che qualunque area geografica poteva essere coinvolta. Intorno alle 19:30 è stato aperto un secondo ticket di portata più ampia, MO1550821, che raggruppa tutti i servizi colpiti.
Il picco è arrivato in fretta: secondo Downdetector, poco dopo le 19 italiane le segnalazioni relative a Outlook erano circa 130.000, provenienti da almeno 74 Paesi e territori, con il guasto che si è propagato nell’arco di un’ora.
Cosa non funziona
Il problema non riguarda solo la posta. Il quadro tracciato dalla pagina di stato di Microsoft è ampio:
- Exchange Online / Outlook: accesso alle caselle a rischio da web, client classico, app mobili e applicazioni integrate tramite API; consegna dei messaggi in ritardo.
- Teams: chiamate e chat funzionano, ma tutto ciò che dipende da Exchange – pianificare o modificare riunioni, inviare inviti – va in errore.
- Copilot: l’assistente AI non si carica o non riesce a leggere mail, calendari e file.
- Strumenti di sicurezza e compliance: in Defender for Office 365 i link riscritti da Safe Links possono non aprirsi e lo sblocco dei messaggi in quarantena può fallire; disturbi anche su Purview (prevenzione della perdita di dati, etichette di riservatezza, eDiscovery) e Intune.
- Servizi consumer: segnalati problemi anche per Outlook.com, OneDrive, OneNote e To Do.
Gli effetti nel mondo reale
Le ricadute sono andate ben oltre gli uffici rimasti senza mail. Secondo Reuters, il gruppo del lusso Richemont, proprietario di Cartier, ha dovuto rinviare la diffusione dei risultati semestrali. Air India e IndiGo hanno avuto difficoltà con l’assistenza clienti via email, l’americana Workhorse ha posticipato la conference call sui conti trimestrali. Sul fronte pubblico, l’ANSA riporta blocchi alle email dell’agenzia governativa per la tecnologia di Singapore, alle infrastrutture informatiche del governo giapponese e alla Corte Suprema delle Filippine.
Anche in Italia si sono registrati disagi diffusi su aziende e professionisti, e secondo Quotidiano Nazionale disservizi a macchia di leopardo hanno toccato la rete di posta istituzionale, da Palazzo Chigi ai ministeri.
Attacco hacker? Le ipotesi sul tavolo
È la prima domanda che ci si pone davanti a un blackout di questa portata. Allo stato attuale, la pista dell’attacco informatico non trova riscontri. Microsoft ha ripetuto più volte di non essere a conoscenza di attività malevole all’origine dell’incidente, e lo ha confermato anche Charles Lamanna, dirigente responsabile di Copilot, che su X si è scusato con i clienti.
La ricostruzione tecnica fornita da Redmond – ancora in evoluzione e cambiata più volte nel corso della notte – descrive un classico effetto domino infrastrutturale:
- un certo numero di server è diventato improvvisamente indisponibile;
- non superando i controlli automatici di salute, questi server sono stati tolti dal pool attivo;
- il carico si è riversato sui server rimasti, mandando in sofferenza il componente che gestisce l’instaurazione delle connessioni sicure;
- i server rimessi in linea tornavano a bloccarsi non appena ricevevano di nuovo traffico.
Microsoft ha precisato che il carico elevato non dipendeva da un aumento anomalo del traffico – elemento che, di fatto, allontana l’ipotesi di un attacco DDoS. Dopo aver inizialmente escluso modifiche recenti, l’azienda ha avviato il rollback di una modifica alla configurazione di rete il cui rilascio sembra coincidere con l’inizio dei problemi. Il ministro dell’Interno australiano Tony Burke ha riferito che Microsoft ipotizza una dinamica simile a quella del caso CrowdStrike del luglio 2024, quando un aggiornamento difettoso paralizzò milioni di sistemi Windows.
Dal punto di vista di chi si occupa di sicurezza, il quadro attuale è coerente con un errore di configurazione più che con un’intrusione. Ma una valutazione definitiva sarà possibile solo con il rapporto sulla causa principale (root cause analysis) che Microsoft ha promesso a incidente chiuso. Fino ad allora, prudenza: nessuna ipotesi va scartata a priori, né data per certa.
Il rischio vero, adesso: il phishing
C’è però un pericolo concreto e immediato, e non viene dai server di Redmond. I grandi disservizi sono terreno fertile per i criminali informatici, che sfruttano la confusione per inviare false comunicazioni di «ripristino account», «verifica credenziali» o «recupero messaggi persi». In queste ore è bene:
- non inserire la propria password su pagine raggiunte tramite link ricevuti via mail, SMS o chat;
- verificare lo stato del servizio solo sui canali ufficiali (la pagina di stato di Microsoft 365 e l’interfaccia di amministrazione per i tenant aziendali);
- tenere presente che, con Safe Links in difficoltà, la protezione sui link nelle mail può essere ridotta: massima attenzione prima di cliccare.
Per gli utenti, inutile reinstallare Outlook, cambiare password o svuotare la cache: il guasto è lato server e non dipende dai dispositivi.
La lezione: il rischio di concentrazione
Al di là della causa, l’episodio ripropone un tema che i responsabili della sicurezza conoscono bene: il rischio di concentrazione. Quando posta, collaborazione, assistente AI e perfino strumenti di protezione dipendono dallo stesso fornitore e dalla stessa infrastruttura, un singolo errore può fermare un’intera organizzazione – e con essa uffici pubblici, compagnie aeree e mercati finanziari.
Per le realtà soggette alla direttiva NIS2, la continuità operativa e la gestione del rischio nella catena di fornitura non sono un’opzione ma un obbligo. Episodi come questo dovrebbero spingere a rivedere i piani di business continuity: canali di comunicazione alternativi già pronti, procedure di emergenza testate, una mappatura chiara delle dipendenze dai servizi cloud critici.
A che punto siamo
Nella mattinata di venerdì Microsoft ha parlato di un ripristino per fasi, con segnali di stabilizzazione e miglioramenti incrementali, ammettendo però che alcune misure correttive non hanno dato i risultati sperati e che sta valutando strade alternative per aumentare la capacità. Alcune regioni risultano parzialmente ripristinate, altre ancora degradate. Una tempistica per il ritorno alla piena normalità, al momento, non è stata indicata.